BEZPEČNOSŤ · NOVINKA · NOVEMBER 2026
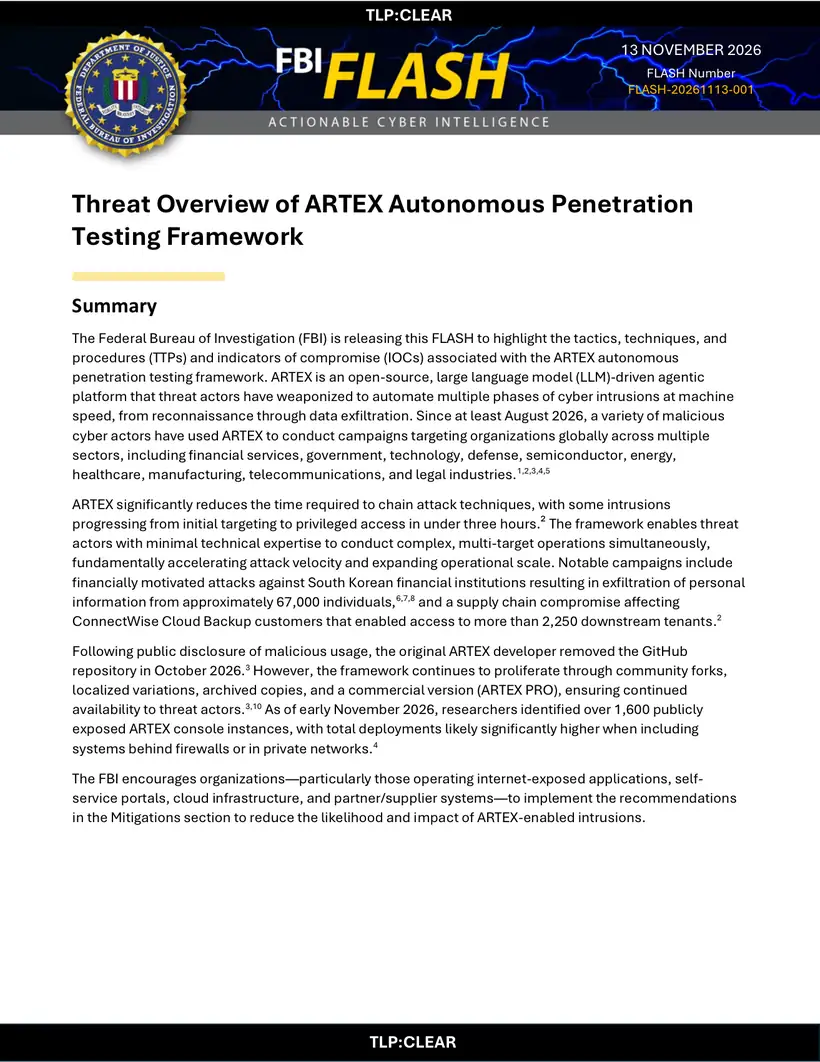
Americká FBI v piatok 13. novembra 2026 vydala varovanie pred nástrojom ARTEX, ktorý pomocou agentov umelej inteligencie automatizuje celý útok na firemnú sieť: od prieskumu cez zneužitie zraniteľnosti až po krádež dát. Niektoré prieniky sa podľa FBI dostali od prvého kontaktu k správcovským oprávneniam za menej než tri hodiny. Nástroj pôvodne vznikol na legálne testovanie bezpečnosti, od augusta ho však používajú útočníci po celom svete. FBI ho spája aj s októbrovým útokom cez službu ConnectWise, pri ktorom sa útočníci pokúsili prihlásiť do vyše 2 250 firemných prostredí Microsoft 365. V texte nájdete, ako ARTEX funguje, koho zasiahol a čo si majú skontrolovať firmy, ktoré používajú Microsoft 365.
Údaje overené 18. novembra 2026 priamo vo varovaní FBI FLASH-20261113-001 a v článku BleepingComputer, ktorý z 13-stranového dokumentu cituje podrobnosti a dopĺňa vyšetrovanie Microsoftu. Naše zásady nájdete v časti o nás →
Rýchly prehľad
Čo to je
Otvorený nástroj na penetračné testy, v ktorom AI agenti sami hľadajú slabiny, zneužívajú ich a kradnú dáta. Útočník zadá cieľ, zvyšok beží bez neho.
Prečo je to problém
Rýchlosť a rozsah. Jeden človek s malými znalosťami zvládne útočiť na desiatky organizácií naraz a obrancom zostávajú hodiny, nie dni.
Koho sa to týka
Firiem všetkých veľkostí, najmä cez dodávateľov a prepojené aplikácie. Slabým miestom bývajú zabudnuté portály a staré integrácie.
Čo je ARTEX a ako pracuje
ARTEX je podľa FBI autonómny rámec na penetračné testovanie napísaný v jazyku Go. Vlastný model umelej inteligencie nemá: napája sa na veľké jazykové modely rôznych výrobcov, BleepingComputer vymenúva Claude od Anthropicu, GPT od OpenAI, DeepSeek, GLM, Grok a Kimi. Útočník zadá ciele a úlohy, ARTEX ich rozloží na príkazy a rozdelí medzi špecializovaných agentov. Tí vykonajú prieskum, nájdu zraniteľnosti, zneužijú ich, zvýšia si oprávnenia a odnesú dáta, s minimálnym zásahom človeka.
„ARTEX significantly reduces the time required to chain attack techniques, with some intrusions progressing from initial targeting to privileged access in under three hours.“
Varovanie FBI FLASH-20261113-001, 13. 11. 2026
V preklade: „ARTEX výrazne skracuje čas potrebný na reťazenie útočných techník, pričom niektoré prieniky postúpili od prvotného zamerania k privilegovanému prístupu za menej než tri hodiny.“ FBI dodáva, že nástroj je mimoriadne účinný pri hľadaní slabín v systémoch, na ktoré sa zabúda: partnerské portály, interné aplikácie pre zamestnancov, staré služby a integrácie tretích strán. Automatizované útoky síce vytvárajú veľa podozrivej prevádzky, ktorá spúšťa poplachy, no ich rýchlosť nechá obrancom málo času zareagovať.
Od nástroja pre testerov k zbrani
Začiatkom novembra výskumníci napočítali vyše 1 600 verejne dostupných ovládacích konzol ARTEXu, skutočný počet nasadení je podľa nich výrazne vyšší. Popri kópiách pôvodného kódu existujú lokalizované verzie a komerčné vydanie ARTEX PRO.
Útoky, ktoré FBI s ARTEXom spája
| Útok | Čo sa stalo | Rozsah |
|---|---|---|
| ConnectWise Cloud Backup, október 2026 | Útočníci ovládli identity aplikácií zálohovacej služby (predtým SkyKick) a prihlasovali sa nimi do prostredí zákazníkov v Microsoft 365. Microsoft kampaň pripísal skupine Storm-0940 napojenej na Čínu. | pokusy o prihlásenie do vyše 2 250 prostredí; Huntress potvrdil najmenej 162 napadnutých |
| Juhokórejské banky | Čínsky hovoriaci útočník skombinoval ARTEX s agentmi Claude Code a zaútočil na viacero bánk vrátane Shinhan, KB Kookmin a Hana. | osobné údaje približne 67 000 ľudí |
| Gang zadržaný v Južnej Kórei | Polícia zatkla sedem podozrivých z útokov na nemocnice, školy a firmy; ARTEX bol použitý pri väčšine z nich. | vyše 90 organizácií, približne 8,2 milióna záznamov |
| Skupina Vapor Panda | Čínska špionážna skupina podľa CrowdStrike nasadila ARTEX v automatizovaných útokoch; agenti pri neúspechu sami skúšali inú cestu. | vyše 200 organizácií v 14 krajinách, najmenej 9 napadnutých |
Prečo je to iné než doterajšie útoky
- Padá bariéra znalostí. FBI píše, že rámec umožňuje viesť zložité operácie na viacero cieľov naraz aj útočníkom s minimálnymi technickými skúsenosťami.
- Útok ide cez dodávateľa. V prípade ConnectWise nikto neprelomil heslo zamestnanca. Útočníci použili oprávnenia, ktoré firmy kedysi udelili aplikácii na zálohovanie.
- Agent sa nevzdá po prvom neúspechu. Pri kampani Vapor Panda agenti skúšali ďalšie cesty, keď prvá zlyhala. Čo človek po hodine vzdá, softvér skúša ďalej.
- Zatvoriť zdroj nepomohlo. Autor kód stiahol, no forky a archívne kópie zostali. Otvorený nástroj sa späť vziať nedá.
Čo si skontrolovať vo firme s Microsoft 365
Kontrolný zoznam pre správcu alebo externého IT dodávateľa
Vychádza z odporúčaní FBI. Väčšina bodov sa dá prejsť za jedno popoludnie; stav sa uloží len vo vašom prehliadači.
Zoznam je naše spracovanie odporúčaní FBI pre menšie firmy. Technické indikátory napadnutia obsahuje samotné varovanie a voľne dostupná sada detekčných pravidiel od výskumníka MalwareMustDie.
Podozrivú aktivitu spojenú s ARTEXom žiada FBI hlásiť jej alebo centru IC3. Na Slovensku sa kybernetické incidenty hlásia národnej jednotke SK-CERT. Čo firmám v balíku Microsoft 365 zostáva z bezpečnostných funkcií, rozoberáme v prehľade Microsoft 365.
Prečo to malé firmy zasiahne viac než veľké
Pre malé firmy je to horšia správa než pre veľké. Banka má tím, ktorý sleduje poplachy nepretržite. Účtovná kancelária s desiatimi ľuďmi má externého správcu, ktorý príde v utorok. Tri hodiny sú pre ňu to isté ako tri minúty. Najslabším miestom sú zabudnuté súhlasy. Aplikácia, ktorej ste pred tromi rokmi povolili prístup k pošte, má ten prístup dodnes. Prvý bod zoznamu preto prinesie viac než akýkoľvek nový bezpečnostný produkt.
Tie isté modely pracujú pre obe strany. ARTEX beží na bežne dostupných jazykových modeloch. V tom istom týždni Google DeepMind ukázal, že agenti vedia matematicky dokázať správnosť šifrovania Signalu. Rozhoduje, kto ich nasadí skôr. Ľudský faktor nezmizol, len sa posunul. Phishing naďalej otvára dvere; nové je to, čo sa deje po ich otvorení. Ako vyzerajú dnešné pokusy, opisujeme v článkoch o phishingu a AI podvodoch.
Časté otázky
Čo je ARTEX?
Otvorený rámec na penetračné testovanie, v ktorom agenti umelej inteligencie automatizujú prieskum, zneužitie zraniteľností, zvýšenie oprávnení a krádež dát. Vznikol v júli 2026 a od augusta ho zneužívajú útočníci.
Pred čím presne FBI varuje?
Pred tým, že ARTEX používajú viaceré skupiny na útoky po celom svete a že niektoré prieniky sa k správcovským oprávneniam dostali za menej než tri hodiny.
Týka sa to aj slovenských firiem?
FBI hovorí o útokoch na organizácie po celom svete vo financiách, štátnej správe, technológiách, obrane, zdravotníctve a ďalších odvetviach. Riziko sa týka každej firmy s cloudovými službami a aplikáciami tretích strán.
Stačí mi antivírus?
Nie. Pri útoku cez ConnectWise útočníci použili legitímne oprávnenia aplikácie. Pomôže kontrola udelených prístupov, viacfaktorové overenie a sledovanie neobvyklých prihlásení.
Dá sa ARTEX ešte stiahnuť?
Pôvodný repozitár autor 8. októbra 2026 odstránil. Podľa FBI však nástroj zostáva dostupný cez forky, archívne kópie, lokalizované verzie a komerčné vydanie.
Ktoré modely AI ARTEX používa?
Vlastný model nemá. Napája sa na externé jazykové modely viacerých výrobcov, takže zablokovanie jedného z nich útoky nezastaví.
Súvisiace články
- Phishing a online podvody 2026
- AI podvody na Slovensku 2026: falošné hlasy, videá, správy a phishing
- AI od Googlu matematicky overila šifrovanie Signalu
- Microsoft 365
- ChatGPT mení limity: od decembra jeden spoločný limit pre chat aj Codex
- Nvidia bez Huanga: zakladateľ odstúpil, firmu dočasne vedie finančná riaditeľka
Zdroje a metodika
Údaje sme overili 18. novembra 2026. Zhrnutie a citát preberáme priamo z varovania FBI, podrobnosti o jednotlivých útokoch a odporúčania z BleepingComputer, ktorý z varovania cituje. Kontrolný zoznam a záverečné hodnotenie sú naše spracovanie pre menšie firmy.
| Zdroj | Čo sme z neho overili |
|---|---|
| FBI FLASH-20261113-001, 13. 11. 2026 | Zhrnutie varovania: čo je ARTEX, zneužívanie od augusta 2026, zasiahnuté odvetvia, citát o troch hodinách, údaje približne 67 000 ľudí z juhokórejských finančných inštitúcií, vyše 2 250 prostredí zákazníkov ConnectWise Cloud Backup, odstránenie repozitára v októbri 2026 a vyše 1 600 verejných konzol. |
| BleepingComputer, 15. 11. 2026 | Citáty z varovania FBI, opis fungovania ARTEXu a podporovaných modelov, história nástroja, počet verejných konzol, útok cez ConnectWise Cloud Backup a pripísanie skupine Storm-0940, útoky v Južnej Kórei, kampaň Vapor Panda, odporúčania FBI, detekčná sada MalwareMustDie. |